نشانههای هک شدن سایت
هک شدن سایت همیشه با از کار افتادن کامل آن مشخص نمیشود. ریدایرکتهای ناخواسته، ایجاد صفحات ناشناس، تغییر نتایج گوگل، کاربران مدیر مشکوک، فایلهای تغییرکرده و هشدارهای امنیتی از مهمترین نشانههای هک شدن سایت هستند. در این مقاله با علائم اصلی نفوذ، روش تشخیص هک، اقدامات ضروری پس از شناسایی و راههای جلوگیری از هک مجدد آشنا میشوید.
هک شدن یک وبسایت همیشه با از کار افتادن کامل سایت یا نمایش یک صفحه عجیب همراه نیست. در بسیاری از حملات، مهاجم تلاش میکند حضور خود را پنهان نگه دارد و از سایت برای ارسال اسپم، ساخت صفحات مخفی، سرقت اطلاعات، ریدایرکت کاربران یا ایجاد دسترسی دائمی استفاده کند. به همین دلیل شناخت نشانههای هک شدن سایت میتواند جلوی خسارت بسیار بزرگتری را بگیرد.
گاهی افت ناگهانی ورودی گوگل، ایجاد صفحات ناشناس، تغییر فایلها، اضافه شدن مدیر جدید، ریدایرکت شدن کاربران یا دریافت هشدار از Google Search Console اولین علامت هک سایت است. مسئله مهم این است که مشاهده یک علامت بهتنهایی همیشه هک را ثابت نمیکند؛ اما کنار هم قرار گرفتن چند نشانه باید جدی گرفته شود.
در این راهنما مهمترین علائم هک شدن سایت را بررسی میکنیم، توضیح میدهیم چگونه میتوان نفوذ را تشخیص داد و در صورت تأیید هک، چه اقداماتی باید انجام شود.
هک شدن سایت دقیقاً به چه معناست؟
هک شدن سایت زمانی اتفاق میافتد که فرد یا نرمافزاری بدون مجوز بتواند به بخشی از وبسایت، پنل مدیریت، فایلهای سرور، دیتابیس، حساب هاست یا سایر منابع مرتبط با سایت دسترسی پیدا کند.
این دسترسی الزاماً به معنی کنترل کامل سرور نیست.
برای مثال مهاجم ممکن است فقط بتواند:
- داخل دیتابیس یک کد مخرب قرار دهد؛
- چند صفحه اسپم ایجاد کند؛
- یک حساب مدیر جدید بسازد؛
- فایل JavaScript سایت را تغییر دهد؛
- کاربران را به سایت دیگری منتقل کند؛
- اطلاعات فرمها را سرقت کند؛
- یک Backdoor ایجاد کند؛
- روی هاست Web Shell قرار دهد؛
- نتایج گوگل سایت را دستکاری کند.
CISA توضیح میدهد که Web Shell میتواند برای ایجاد دسترسی غیرمجاز و حفظ دسترسی مهاجم به یک سیستم آلوده استفاده شود؛ بنابراین حتی بعد از حذف فایل مخرب اصلی ممکن است راه ورود دیگری برای مهاجم باقی مانده باشد.
یکی از اشتباهات رایج این است که مدیر سایت تصور میکند چون صفحه اصلی بدون مشکل باز میشود، سایت هک نشده است. درحالیکه برخی حملات عمداً طوری طراحی میشوند که مدیر سایت برای مدت طولانی متوجه حضور مهاجم نشود.
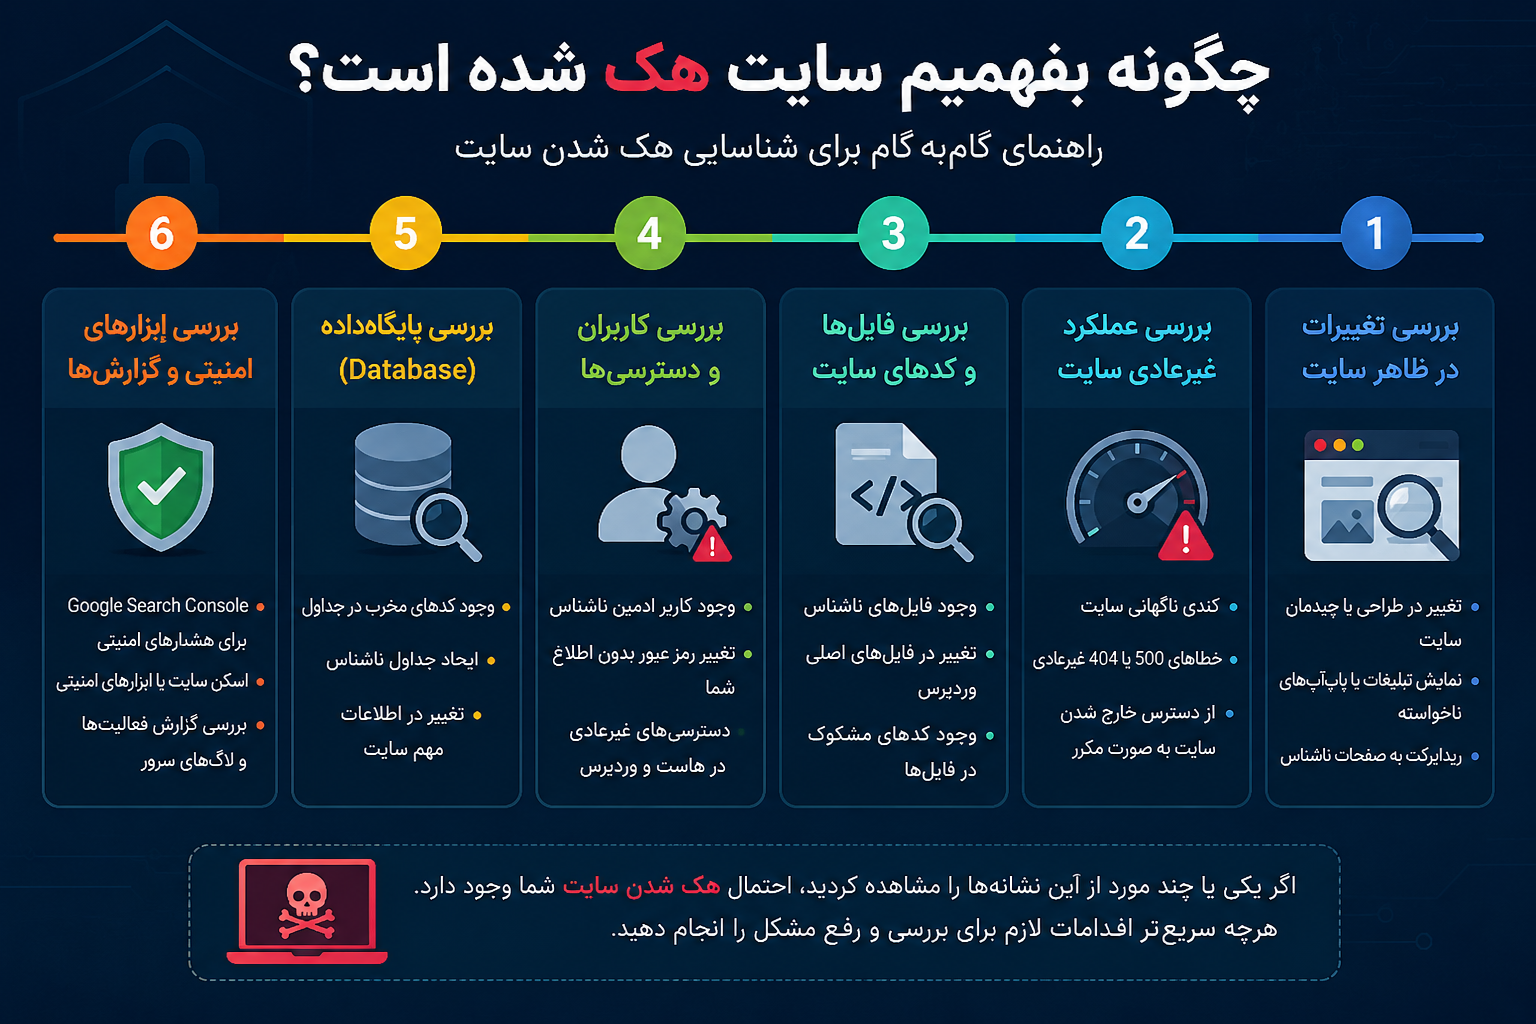
مهمترین نشانههای هک شدن سایت
در ادامه مهمترین علائمی را بررسی میکنیم که مشاهده آنها میتواند احتمال هک شدن سایت را افزایش دهد.
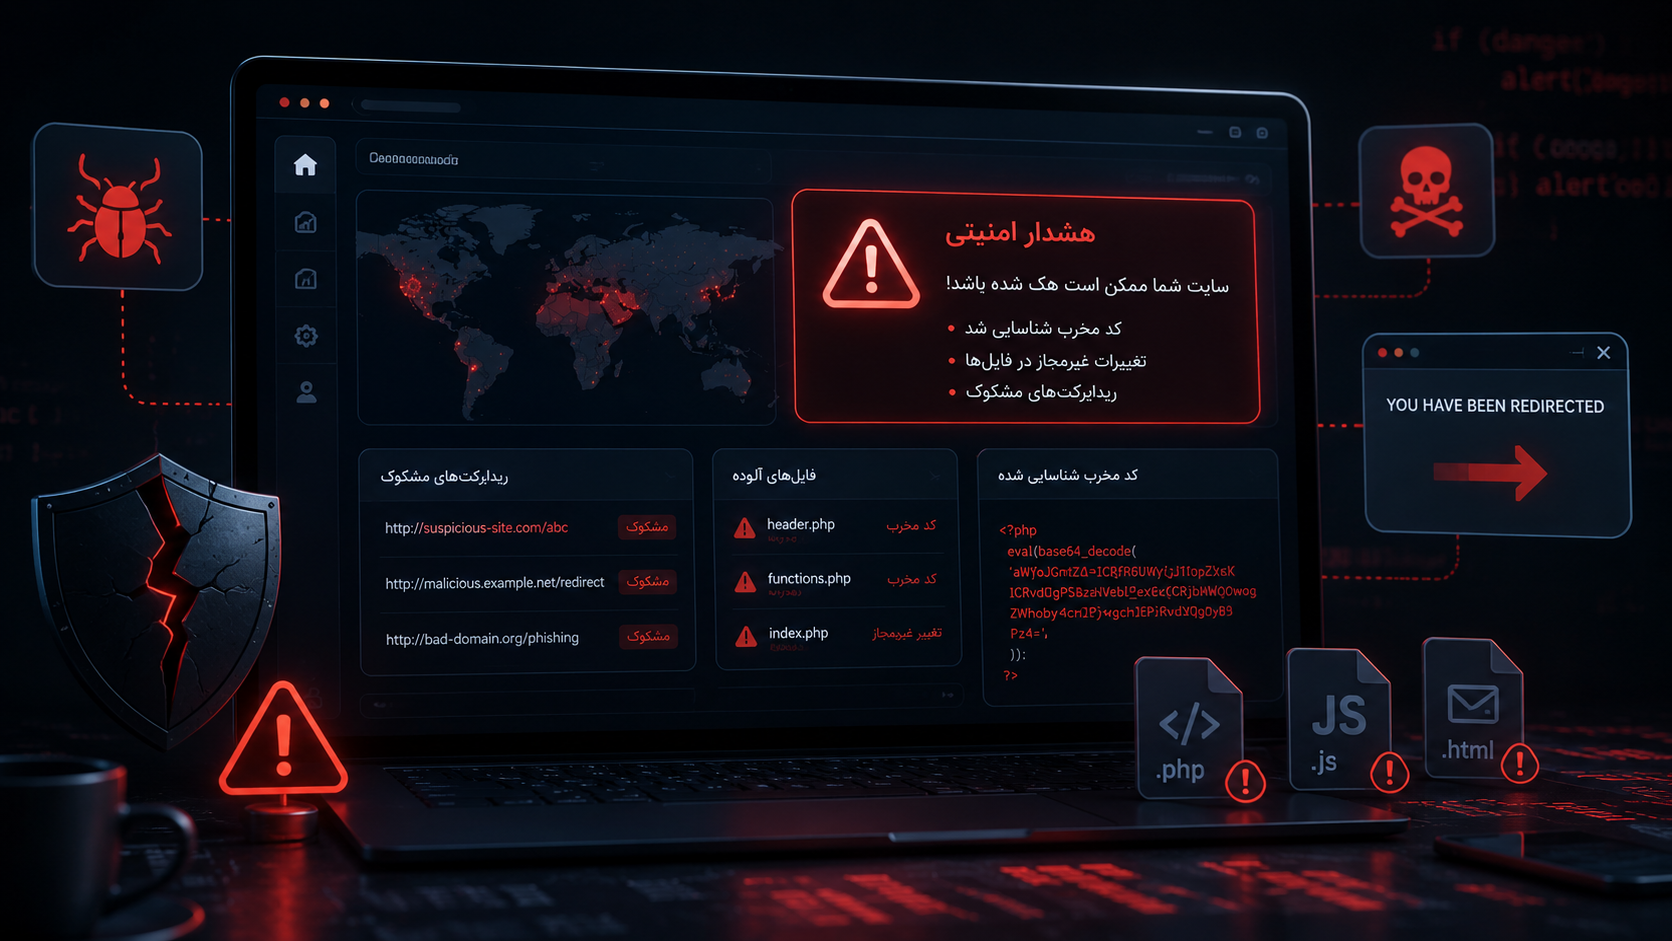
۱. ریدایرکت شدن ناگهانی سایت به آدرسهای ناشناس
یکی از واضحترین نشانههای هک شدن سایت انتقال ناخواسته کاربران به یک دامنه دیگر است.
برای مثال کاربر وارد:
example.com
میشود اما چند ثانیه بعد به سایتی درباره تبلیغات، شرطبندی، ارز دیجیتال جعلی، دانلود نرمافزار یا صفحات مشکوک دیگری منتقل میشود.
گاهی ریدایرکت برای تمام کاربران انجام نمیشود.
مهاجم ممکن است کد را طوری تنظیم کند که فقط:
- کاربران موبایل؛
- کاربران ورودی از گوگل؛
- بازدیدکنندگان یک کشور خاص؛
- کاربران جدید؛
- یا کاربرانی که کوکی مشخصی ندارند
ریدایرکت شوند.
این روش باعث میشود مدیر سایت هنگام بررسی مستقیم دامنه هیچ مشکلی مشاهده نکند.
اگر کاربران میگویند سایت شما آنها را به آدرس دیگری منتقل میکند، موضوع را جدی بگیرید؛ حتی اگر خودتان قادر به مشاهده ریدایرکت نباشید.
۲. ایجاد صفحات و نوشتههایی که شما منتشر نکردهاید
یکی از حملات رایج علیه سایتها ایجاد تعداد زیادی صفحه اسپم است.
ممکن است ناگهان در گوگل صفحاتی از دامنه شما مشاهده کنید که درباره موضوعاتی مانند:
- دارو؛
- قمار؛
- محصولات تقلبی؛
- دانلود نرمافزار؛
- صفحات بزرگسالان؛
- فروش کالاهای ناشناس؛
- ارزهای دیجیتال جعلی؛
- یا کلمات کلیدی کاملاً نامرتبط
هستند.
Google Search Central پیشنهاد میکند صاحبان سایت گاهی دامنه خود را با اپراتور site: در گوگل بررسی کنند تا صفحات یا محتوای غیرمنتظرهای را که بدون اطلاع آنها ایجاد شده است شناسایی کنند. گوگل صراحتاً اشاره میکند مشاهده صفحاتی که شما ایجاد نکردهاید میتواند نشانه هک باشد.
برای بررسی میتوانید در گوگل جستجو کنید:
site:example.com
سپس نتایج را مرور کنید.
اگر سایت شما مثلاً ۳۰۰ صفحه دارد اما گوگل هزاران URL عجیب از دامنه نمایش میدهد، بررسی امنیتی ضروری است.
۳. تغییر عنوان و توضیحات سایت در نتایج گوگل
ممکن است خود وبسایت ظاهراً سالم باشد اما هنگام جستجوی نام برند در گوگل، عنوان یا توضیحی غیرمرتبط نمایش داده شود.
برای مثال به جای:
فروشگاه اینترنتی Example
عبارتی مانند:
Buy Cheap Online...
نمایش داده شود.
این اتفاق ممکن است در نتیجه تزریق Spam SEO رخ دهد.
هکرها در چنین حملاتی محتوایی ایجاد میکنند که هدف اصلی آن استفاده از اعتبار دامنه قربانی برای گرفتن جایگاه در نتایج جستجو است.
حتی ممکن است محتوای اسپم فقط برای Googlebot نمایش داده شود و کاربران عادی یا مدیر سایت محتوای اصلی را ببینند. گوگل این رفتار را در قالب Cloaking توضیح میدهد و اشاره میکند که سایتهای هکشده ممکن است برای پنهان کردن حمله از صاحب سایت از چنین روشی استفاده کنند.
۴. هشدار Security Issues در Google Search Console
یکی از مهمترین بخشهایی که بعد از مشاهده رفتار مشکوک باید بررسی شود Google Search Console است.
در بخش:
Security & Manual Actions → Security Issues
ممکن است گوگل مشکلات امنیتی مربوط به سایت را گزارش کند.
Google Search Console اعلام میکند گزارش Security Issues میتواند مواردی را نشان دهد که سایت احتمالاً هک شده یا محتوایی دارد که ممکن است برای کاربران یا دستگاه آنها خطرناک باشد.
مواردی مانند:
- Hacked content
- Malware
- Harmful downloads
- Social engineering
- Deceptive pages
ممکن است در این قسمت نمایش داده شوند.
البته نبودن هشدار در Search Console بهتنهایی ثابت نمیکند که سایت کاملاً سالم است. سیستمهای گوگل باید ابتدا محتوای مخرب را مشاهده و شناسایی کنند.
۵. نمایش هشدار Dangerous Site یا Deceptive Site Ahead
یکی از جدیترین نشانهها زمانی است که مرورگر قبل از باز شدن سایت صفحه هشدار قرمز نمایش میدهد.
برای مثال Chrome ممکن است پیامی مشابه:
Deceptive site ahead
نمایش دهد.
Google Safe Browsing برای محافظت از کاربران میتواند درباره صفحات خطرناک یا فیشینگ هشدار نمایش دهد. گوگل همچنین توضیح میدهد که مهاجمان گاهی سایتهای سالم را تصاحب میکنند و روی آنها صفحات فیشینگ یا محتوای مهندسی اجتماعی قرار میدهند.
مشاهده چنین هشداری باید فوراً بررسی شود؛ زیرا علاوه بر خطر امنیتی، میتواند اعتماد کاربران و ترافیک سایت را بهشدت کاهش دهد.
۶. افت ناگهانی ورودی گوگل
هر افت ترافیکی به معنی هک شدن نیست.
افت ورودی میتواند به دلایل مختلفی مانند:
- تغییر الگوریتم گوگل؛
- مشکلات فنی؛
- حذف صفحات؛
- تغییر ساختار URL؛
- مشکلات ایندکس؛
- کاهش تقاضای جستجو
ایجاد شود.
اما اگر افت شدید ورودی همزمان با علائم امنیتی دیگری اتفاق افتاده باشد، باید احتمال هک را بررسی کرد.
گوگل توضیح میدهد که در صورت شناسایی Malware یا Phishing ممکن است قبل از ورود کاربر به سایت هشدار امنیتی نمایش داده شود و همین مسئله میتواند باعث کاهش Search Traffic شود.
بنابراین اگر نمودار کلیکهای Search Console ناگهان سقوط کرده، بخش Security Issues نیز باید بررسی شود.
۷. اضافه شدن کاربر مدیر ناشناس
در سایتهایی مانند وردپرس، ایجاد یک حساب Administrator جدید یکی از راههای حفظ دسترسی مهاجم است.
وارد بخش کاربران شوید و بررسی کنید آیا حسابی مشاهده میکنید که:
- نام آن را نمیشناسید؛
- ایمیل عجیبی دارد؛
- Administrator است؛
- اخیراً ایجاد شده؛
- یا نامی شبیه حساب اصلی مدیر دارد.
برای مثال ممکن است حساب اصلی:
admin
باشد و مهاجم حسابی مانند:
adm1n
یا:
administrator1
ایجاد کند.
این تفاوت کوچک ممکن است در نگاه اول دیده نشود.
وجود کاربر مدیر ناشناس تقریباً همیشه نیازمند بررسی فوری است.
صرفاً حذف حساب کافی نیست؛ زیرا باید مشخص شود مهاجم چگونه توانسته آن را ایجاد کند و آیا روش دسترسی دیگری نیز باقی گذاشته است.

۸. تغییر ناگهانی رمز عبور یا عدم دسترسی به پنل مدیریت
اگر رمز مدیریت سایت بدون اطلاع شما تغییر کرده یا حسابی که همیشه با آن وارد میشدید دیگر کار نمیکند، احتمال نفوذ وجود دارد.
مهاجم بعد از ورود ممکن است:
- رمز مدیر را تغییر دهد؛
- ایمیل بازیابی را عوض کند؛
- سطح دسترسی حساب را کاهش دهد؛
- حساب مدیر را حذف کند.
البته همیشه دلیل این اتفاق هک نیست.
ممکن است مشکل از افزونه، دیتابیس، فراموشی رمز یا تغییر توسط مدیر دیگری باشد.
اما اگر هیچکس مجاز به انجام این تغییر نبوده، باید آن را یک Incident امنیتی در نظر گرفت.
۹. مشاهده فایلهای ناشناس در هاست
یکی دیگر از مهمترین علائم هک شدن سایت، ظاهر شدن فایلهایی است که قبلاً وجود نداشتهاند.
برای مثال در مسیرهای مختلف سایت فایلهایی با نامهای عجیب مشاهده میکنید:
x.php
wp-info.php
adminer-old.php
cache1.php
یا رشتهای تصادفی مانند:
as8d76as.php
البته نام فایل بهتنهایی نشاندهنده مخرب بودن آن نیست.
برخی Malwareها حتی از نامهایی بسیار شبیه فایلهای اصلی استفاده میکنند.
هدف ممکن است ایجاد Backdoor یا Web Shell باشد تا مهاجم بعداً دوباره به سرور دسترسی پیدا کند.
به همین دلیل بررسی باید بر اساس محتوا، زمان ایجاد، مالک فایل، مسیر قرارگیری و مقایسه با نسخه سالم انجام شود.
۱۰. تغییر فایلهای اصلی سایت بدون دلیل مشخص
در یک سایت سالم، فایلهای هسته سیستم مدیریت محتوا نباید دائماً بدون دلیل تغییر کنند.
برای مثال اگر فایلهایی مانند:
index.php
.htaccess
wp-config.php
یا فایلهای اصلی قالب و افزونهها تغییر کردهاند، بررسی کنید چه کسی و در چه زمانی آنها را تغییر داده است.
هکر ممکن است کد مخرب را در دل یک فایل قانونی قرار دهد تا شناسایی آن سختتر شود.
به همین دلیل صرفاً جستجوی فایلهایی با نام عجیب کافی نیست.
گاهی فایل کاملاً قانونی است اما چند خط کد مخرب به انتهای آن اضافه شده است.
۱۱. تغییر غیرمنتظره فایل .htaccess
فایل .htaccess در بسیاری از هاستهای Apache نقش مهمی در مدیریت Rewrite، Redirect و برخی تنظیمات دسترسی دارد.
در برخی نفوذها مهاجم قوانین جدیدی به این فایل اضافه میکند تا:
- کاربران را Redirect کند؛
- دسترسی به فایل خاصی را مخفی کند؛
- رفتار سایت برای Googlebot متفاوت شود؛
- URLهای Spam ایجاد شود.
اگر بدون انجام تغییر توسط شما حجم یا محتوای .htaccess تغییر کرده است، باید دلیل آن مشخص شود.
البته افزونههای کش، امنیت، SSL و سئو نیز ممکن است این فایل را تغییر دهند؛ بنابراین هر تغییر لزوماً مخرب نیست.
۱۲. افزایش شدید مصرف CPU یا منابع هاست
اگر مصرف منابع هاست بدون افزایش واقعی بازدیدکنندگان ناگهان بالا رفته، احتمال فعالیت مشکوک وجود دارد.
برای مثال:
- CPU دائماً روی مقدار بالا قرار دارد؛
- RAM غیرعادی مصرف میشود؛
- تعداد Processها افزایش یافته؛
- محدودیت Entry Process هاست پر میشود؛
- سایت مرتب خطای Resource Limit میدهد.
دلایل زیادی میتواند برای این اتفاق وجود داشته باشد، از افزونه خراب گرفته تا Crawl شدید رباتها.
اما Malware نیز میتواند منابع سرور را مصرف کند.
در این شرایط Logها و Processها باید بررسی شوند و نباید صرفاً با افزایش منابع هاست مشکل را نادیده گرفت.
۱۳. کند شدن ناگهانی سایت
کند شدن غیرطبیعی سایت نیز میتواند یکی از نشانههای جانبی نفوذ باشد.
برای مثال صفحهای که قبلاً در یک ثانیه باز میشد ناگهان ۱۰ ثانیه زمان میبرد.
ممکن است یک اسکریپت مخرب:
- درخواستهای خارجی ارسال کند؛
- دیتابیس را درگیر کند؛
- فایلهای اضافی اجرا کند؛
- درخواستهای Spam ایجاد کند.
بااینحال کندی سایت یکی از علائم قطعی هک نیست.
مشکلات سرور، افزونه، دیتابیس، ترافیک زیاد و تنظیمات اشتباه نیز میتوانند همین نتیجه را ایجاد کنند.
نکته مهم همزمانی این اتفاق با سایر علائم است.
۱۴. ارسال ایمیل اسپم از دامنه سایت
اگر کاربران یا شرکت هاست گزارش میدهند از دامنه یا سرور شما حجم زیادی ایمیل Spam ارسال میشود، باید موضوع سریعاً بررسی شود.
مهاجم ممکن است از:
- فرم تماس؛
- PHP Mail؛
- حسابهای ایمیل لو رفته؛
- اسکریپت مخرب
برای ارسال ایمیل انبوه استفاده کند.
نتیجه ممکن است قرار گرفتن IP سرور یا دامنه در Blacklist باشد.
در این حالت تحویل ایمیلهای قانونی سایت نیز تحت تأثیر قرار میگیرد.
۱۵. ریدایرکت یا تبلیغات فقط روی موبایل
یکی از حملات آزاردهنده این است که نسخه دسکتاپ کاملاً سالم دیده میشود اما کاربران موبایل تبلیغات یا Redirect مشاهده میکنند.
گاهی مهاجم User-Agent را بررسی میکند و فقط برای دستگاههای خاص محتوای آلوده نمایش میدهد.
به همین دلیل تست سایت باید روی:
- دسکتاپ؛
- اندروید؛
- iOS؛
- حالت Incognito؛
- اینترنت متفاوت
انجام شود.
اگر کاربری تصویری از رفتار مشکوک ارسال کرده است، صرف اینکه شما قادر به تکرار آن نیستید دلیل کافی برای رد مشکل نیست.
۱۶. ظاهر شدن تبلیغات و پاپآپهایی که شما اضافه نکردهاید
مشاهده Popup، Banner یا تبلیغی که توسط مدیر سایت ایجاد نشده میتواند نشانه تزریق کد باشد.
منشأ آن ممکن است:
- فایل JavaScript آلوده؛
- دیتابیس؛
- افزونه آسیبپذیر؛
- سرویس تبلیغاتی ثالث؛
- یا کد مخرب داخل قالب
باشد.
Google Search Central همچنین هشدار میدهد که محتوای فریبنده میتواند از منابع Third-party تعبیهشده در صفحه نیز وارد شود؛ بنابراین همیشه خود سرور سایت تنها منشأ مشکل نیست.
۱۷. تغییر لینکها به مقصدهای ناشناس
گاهی مهاجم ظاهر سایت را تغییر نمیدهد و فقط لینکهایی در متن یا کد صفحات قرار میدهد.
این لینکها ممکن است:
- مخفی باشند؛
- با CSS دیده نشوند؛
- فقط برای موتور جستجو نمایش داده شوند؛
- در Footer قرار بگیرند؛
- داخل پستهای قدیمی تزریق شوند.
هدف معمولاً استفاده از اعتبار دامنه برای Spam SEO یا هدایت کاربران است.
اگر لینکهای خارجی غیرمنتظره مشاهده میکنید، منبع ایجاد آنها باید مشخص شود.
۱۸. مشاهده کلمات کلیدی عجیب در Search Console
یکی از روشهای خوب برای تشخیص SEO Spam مراجعه به Performance در Google Search Console است.
اگر سایت شما مثلاً درباره خدمات فناوری فعالیت میکند اما ناگهان Impression زیادی برای عبارتهای کاملاً نامرتبط دریافت میکند، احتمال وجود صفحات ناخواسته مطرح میشود.
برای مثال مشاهده Queryهایی درباره دارو یا قمار در سایتی که هیچ محتوایی در این زمینه ندارد، ارزش بررسی دارد.
ابتدا URLهایی را که برای Query موردنظر Impression گرفتهاند پیدا کنید و سپس آن صفحات را بررسی کنید.
۱۹. افزایش عجیب تعداد صفحات ایندکسشده
فرض کنید سایت شما مجموعاً ۵۰۰ URL معتبر دارد.
اگر ناگهان هزاران صفحه جدید توسط گوگل شناسایی شوند، باید دلیل آن مشخص شود.
البته همیشه پای هک در میان نیست.
مشکلاتی مانند:
- Faceted Navigation؛
- پارامتر URL؛
- صفحهبندی؛
- فیلتر محصولات؛
- صفحات جستجوی داخلی
نیز میتوانند URLهای زیادی تولید کنند.
اما اگر URLها شامل رشتهها یا موضوعات عجیب باشند، احتمال Spam Injection بیشتر میشود.
۲۰. گزارش کاربران درباره دانلود فایل یا هشدار آنتیویروس
گاهی اولین کسی که متوجه آلودگی میشود مدیر سایت نیست، بلکه کاربر است.
ممکن است بازدیدکننده گزارش دهد که:
- مرورگر فایل ناشناسی دانلود کرده؛
- آنتیویروس هشدار داده؛
- صفحه جعلی Login ظاهر شده؛
- تبلیغ مشکوک دیده؛
- وارد دامنه دیگری شده است.
Google Search Central بین Malware وب و Harmful Downloads تمایز قائل میشود و هر دو میتوانند در Security Issues گزارش شوند.
چنین گزارشهایی را نباید بدون بررسی رد کرد.
آیا هر رفتار عجیب سایت به معنی هک شدن است؟
خیر.
این نکته بسیار مهم است.
بسیاری از مشکلاتی که در نگاه اول شبیه هک هستند ممکن است دلیل فنی دیگری داشته باشند.
برای مثال:
| مشکل | دلایل احتمالی غیرامنیتی |
|---|---|
| کند شدن سایت | افزونه سنگین، دیتابیس، منابع محدود |
| افت گوگل | آپدیت الگوریتم، noindex، مشکل Crawl |
| Redirect | تنظیم اشتباه SSL یا افزونه |
| خطای 500 | مشکل PHP یا افزونه |
| تغییر فایل | آپدیت خودکار سیستم |
| افزایش CPU | رباتها یا ترافیک واقعی |
| ایمیل زیاد | فرم تماس بدون CAPTCHA |
بنابراین تشخیص هک باید بر اساس شواهد انجام شود.
هرچه تعداد نشانههای مستقل بیشتر باشد، احتمال نفوذ نیز بالاتر میرود.
چگونه بفهمیم سایت هک شده است؟
اگر به هک شدن سایت شک دارید، بهتر است بررسی را از چند لایه انجام دهید.
مرحله اول: ظاهر سایت را بررسی کنید
صفحات مهم را با دستگاههای مختلف باز کنید.
به موارد زیر دقت کنید:
- Redirect؛
- Popup؛
- تبلیغات ناشناس؛
- محتوای تغییرکرده؛
- لینکهای عجیب؛
- دانلود ناخواسته.
فقط صفحه اصلی را بررسی نکنید.
برخی Malwareها فقط در صفحات داخلی اجرا میشوند.
مرحله دوم: نتایج گوگل را بررسی کنید
عبارت زیر را جستجو کنید:
site:yourdomain.com
سپس صفحات ایندکسشده را مرور کنید.
همانطور که Google Search Central توصیه میکند، این روش میتواند در شناسایی صفحات یا محتوایی که بدون اطلاع شما روی سایت قرار گرفته مفید باشد.
نام برند را نیز جداگانه جستجو کنید و Title و Description نتایج را ببینید.
مرحله سوم: Google Search Console را بررسی کنید
وارد Search Console شوید.
بخش زیر را باز کنید:
Security & Manual Actions → Security Issues
در صورت وجود هشدار، URLهای نمونه را بررسی کنید.
همچنین Performance را بررسی کنید تا Queryها و Landing Pageهای غیرعادی مشخص شوند.
مرحله چهارم: کاربران سایت را بررسی کنید
در وردپرس وارد:
Users → All Users
شوید.
تمام حسابهای Administrator را بررسی کنید.
هر حساب باید مالک مشخصی داشته باشد.
حسابی که منشأ آن مشخص نیست باید بهعنوان یک علامت جدی امنیتی بررسی شود.
مرحله پنجم: فایلهای سایت را بررسی کنید
از طریق File Manager یا SSH فایلها را بررسی کنید.
به مواردی مثل:
- فایلهای تازه ایجادشده؛
- فایلهای PHP در مسیرهای غیرعادی؛
- تغییر غیرمنتظره فایلهای اصلی؛
- حجم عجیب فایل؛
- Modification Time مشکوک
دقت کنید.
مقایسه فایلها با نسخه سالم سیستم مدیریت محتوا میتواند بسیار مفید باشد.
مرحله ششم: دیتابیس را فراموش نکنید
یک اشتباه رایج این است که فقط فایلهای هاست Scan شوند.
برخی کدهای مخرب داخل دیتابیس قرار میگیرند.
برای مثال ممکن است کد آلوده در:
- تنظیمات سایت؛
- Widgetها؛
- متن نوشتهها؛
- گزینههای افزونهها؛
- جدول کاربران
وجود داشته باشد.
بنابراین پاک بودن فایلها لزوماً به معنی پاک بودن کل سایت نیست.
سایت وردپرسی از چه راههایی هک میشود؟
وردپرس بهخودیخود تنها عامل نفوذ نیست.
یک سایت مجموعهای از اجزا دارد و ضعف هرکدام میتواند راه ورود ایجاد کند.
افزونه آسیبپذیر
افزونههای قدیمی یا دارای آسیبپذیری میتوانند یکی از نقاط ورود باشند.
بهخصوص افزونههایی که دیگر توسعه داده نمیشوند باید با حساسیت بیشتری بررسی شوند.
قالب آسیبپذیر
Themes نیز شامل PHP و JavaScript هستند و در صورت وجود ضعف امنیتی میتوانند مشکلساز شوند.
استفاده از قالبهای Nulled یا فایلهایی که منبع آنها مشخص نیست، ریسک را افزایش میدهد.
رمز عبور ضعیف
رمزهایی مانند:
123456
admin123
یا اطلاعات قابل حدس، مناسب حساب مدیریت نیستند.
رمز مدیریت سایت، هاست، FTP، دیتابیس و ایمیل باید جداگانه و قوی باشند.
آلوده بودن کامپیوتر مدیر سایت
گاهی مشکل از خود سرور شروع نمیشود.
اگر سیستم مدیر سایت به Malware آلوده باشد، امکان سرقت:
- FTP Password؛
- رمز هاست؛
- Session؛
- اطلاعات مرورگر
وجود دارد.
Google نیز در توصیههای امنیتی خود تأکید میکند کامپیوتری که برای مدیریت وبسایت استفاده میشود باید بهروز و عاری از Malware باشد.
آپلود ناامن فایل
قابلیت Upload در یک برنامه وب باید بهدرستی محدود و اعتبارسنجی شود.
OWASP توضیح میدهد ضعف در File Upload میتواند باعث سوءاستفاده برای میزبانی فایلهای مخرب یا افشای اطلاعات شود.
آسیبپذیری XSS
در حملات Cross-Site Scripting، اسکریپت مخرب در محتوایی که کاربران مشاهده میکنند تزریق میشود.
OWASP، XSS را نوعی Injection معرفی میکند که در آن اسکریپت مخرب وارد وبسایتی میشود که در حالت عادی مورد اعتماد کاربران است.
بعد از تشخیص هک شدن سایت چه کنیم؟
تشخیص مشکل فقط نیمی از کار است.
پاک کردن عجولانه چند فایل مشکوک بدون یافتن نقطه ورود ممکن است باعث شود سایت چند ساعت یا چند روز بعد دوباره آلوده شود.
۱. قبل از تغییرات از وضعیت فعلی بکاپ بگیرید
ممکن است عجیب به نظر برسد که از سایت آلوده Backup تهیه کنیم، اما این نسخه میتواند برای تحلیل Incident مفید باشد.
نسخه آلوده را با نسخههای سالم اشتباه نگیرید و آن را در محیط جداگانه نگهداری کنید.
۲. دسترسیهای حساس را محدود کنید
اگر نفوذ تأیید شده است، بسته به شدت Incident ممکن است نیاز باشد دسترسی کاربران یا بخشهایی از سایت موقتاً محدود شود.
هدف جلوگیری از ادامه سوءاستفاده تا پایان پاکسازی است.
۳. منبع نفوذ را پیدا کنید
این مرحله اهمیت زیادی دارد.
باید مشخص شود ورود مهاجم از چه مسیری انجام شده است.
مثلاً:
- افزونه آسیبپذیر؛
- رمز لو رفته؛
- FTP؛
- پنل هاست؛
- فایل Upload؛
- حساب مدیر؛
- آسیبپذیری قالب.
اگر این مرحله انجام نشود، احتمال Re-infection بالا میرود.
۴. فایلهای آلوده را پاک یا جایگزین کنید
فایلهای Core بهتر است با نسخه سالم و معتبر جایگزین شوند.
در مورد افزونه و قالب نیز در بسیاری از مواقع نصب مجدد از منبع اصلی، مطمئنتر از تلاش برای ویرایش دستی صدها فایل است.
۵. دیتابیس را بررسی کنید
جدولهای:
- Users؛
- Options؛
- Posts؛
- Metadata
و سایر بخشهای مرتبط را بررسی کنید.
هر کد ناشناس باید ابتدا تحلیل شود؛ زیرا حذف اشتباه اطلاعات دیتابیس میتواند سایت را خراب کند.
۶. Backdoorها را پیدا کنید
یکی از مهمترین مراحل پاکسازی حذف راههای دسترسی پنهان مهاجم است.
اگر فقط Payload قابل مشاهده حذف شود اما Backdoor باقی بماند، مهاجم میتواند مجدداً سایت را آلوده کند.
CISA نیز Web Shellها را بهعنوان ابزاری مطرح میکند که میتواند برای دسترسی غیرمجاز و Persistence مورد استفاده قرار گیرد.
۷. تمام رمزهای مهم را تغییر دهید
پس از اطمینان از پاکسازی، Credentialهای حساس باید تغییر کنند.
از جمله:
- مدیران سایت؛
- هاست؛
- SSH؛
- FTP/SFTP؛
- دیتابیس؛
- ایمیلهای مدیریتی؛
- API Keyهای حساس در صورت احتمال افشا.
در مستندات رسمی WordPress نیز بعد از پاکسازی روی بهروزرسانی نرمافزار و تغییر مجدد Passwordها تأکید شده است.
۸. کاربران مدیر را بازبینی کنید
هر حساب غیرضروری را حذف کنید.
اصل مناسب این است که هر کاربر فقط سطح دسترسی موردنیاز خود را داشته باشد.
اگر فردی فقط محتوا مینویسد، لزوماً نیازی به Administrator ندارد.
۹. سیستم مدیریت محتوا، افزونهها و قالب را آپدیت کنید
اگر نقطه ورود یک آسیبپذیری شناختهشده بوده باشد، بدون Patch کردن آن پاکسازی کامل نخواهد بود.
WordPress نیز در راهنمای مربوط به سایتهای هکشده توصیه میکند بعد از پاکسازی نصب وردپرس به آخرین نسخه مناسب بهروزرسانی شود.
۱۰. بعد از پاکسازی از گوگل درخواست Review کنید
اگر Google Search Console مشکل امنیتی ثبت کرده، ابتدا باید تمام موارد برطرف شوند.
سپس از داخل Security Issues میتوان درخواست بررسی مجدد ارسال کرد.
Google Search Central نیز پس از برطرف کردن Malware یا Social Engineering همین روند Request Review را توصیه میکند.
اشتباهات رایج بعد از هک شدن سایت
بعضی اقدامات عجولانه نهتنها مشکل را برطرف نمیکنند، بلکه تشخیص علت اصلی را دشوارتر میکنند.
فقط حذف فایل آلوده
اگر فایل مخرب را حذف کنید اما Vulnerability یا Backdoor باقی بماند، آلودگی ممکن است برگردد.
فقط تغییر رمز وردپرس
اگر مهاجم از طریق افزونه آسیبپذیر یا Web Shell دسترسی دارد، تغییر رمز پنل مدیریت کافی نیست.
نصب چند افزونه امنیتی همزمان
نصب تعداد زیادی افزونه امنیتی لزوماً امنیت را افزایش نمیدهد و حتی ممکن است باعث Conflict و مصرف منابع شود.
ابزار امنیتی باید بخشی از راهکار باشد، نه جایگزین Patch، Backup و Hardening.
پاک کردن همهچیز بدون بکاپ
حذف کورکورانه فایلها میتواند سایت را از کار بیندازد و شواهد مربوط به نقطه نفوذ را نیز از بین ببرد.
بازگردانی بکاپ بدون پیدا کردن نقطه ورود
فرض کنید سایت یک هفته پیش هک شده و شما بکاپ یک ماه قبل را Restore میکنید.
اگر افزونه آسیبپذیر همچنان نصب باشد، مهاجم ممکن است دوباره همان حمله را انجام دهد.
بنابراین Backup بخشی از Recovery است، نه کل راهحل.
تفاوت هک سایت، ویروس و بدافزار چیست؟
این اصطلاحات گاهی به جای یکدیگر استفاده میشوند اما دقیقاً یک معنی ندارند.
هک شدن سایت به دسترسی یا تغییر غیرمجاز اشاره دارد.
Malware نرمافزار یا کد مخربی است که برای انجام رفتار آسیبزا طراحی شده است.
یک سایت ممکن است هک شود و بعد Malware روی آن نصب شود.
یا مهاجم صرفاً یک حساب مدیر ایجاد کند و هنوز هیچ Malware شناختهشدهای روی سایت قرار نداده باشد.
Google نیز Malware را بهصورت جداگانه در Security Issues دستهبندی میکند.
آیا هک شدن سایت روی سئو تأثیر دارد؟
بله، بسته به نوع حمله میتواند تأثیر قابلتوجهی داشته باشد.
مشکلات احتمالی عبارتاند از:
- ایجاد صفحات Spam؛
- تغییر Title و Description؛
- Redirect کاربران؛
- لینکسازی Spam؛
- هشدار امنیتی گوگل؛
- افت Click؛
- آسیب به اعتماد کاربران؛
- Crawl شدن URLهای بیارزش.
گوگل Hacked Content را محتوایی میداند که به دلیل ضعف امنیتی بدون اجازه روی سایت قرار گرفته است و چنین محتوایی تحت سیاستهای Spam گوگل قرار میگیرد.
بنابراین رسیدگی سریع به Incident فقط یک مسئله فنی نیست؛ بخشی از حفظ سئو و اعتبار دامنه نیز محسوب میشود.
چگونه از هک شدن مجدد سایت جلوگیری کنیم؟
هیچ راهکاری نمیتواند امنیت صددرصد تضمین کند؛ اما میتوان احتمال نفوذ و میزان خسارت را به شکل قابلتوجهی کاهش داد.
بهروزرسانی منظم
Core، افزونه و قالب را بهروز نگه دارید.
افزونهای که مدت طولانی توسعه داده نشده و دیگر ضروری نیست بهتر است حذف شود.
رمزهای قوی و منحصربهفرد
برای سرویسهای مختلف یک رمز مشترک استفاده نکنید.
رمز مدیریت سایت نباید با رمز ایمیل یا هاست یکی باشد.
استفاده از احراز هویت دومرحلهای
فعال کردن 2FA برای حسابهای حساس میتواند در برابر بسیاری از حملات مبتنی بر سرقت Password لایه حفاظتی مهمی ایجاد کند.
بکاپ منظم
حداقل یک Backup باید خارج از همان سروری که سایت روی آن قرار دارد نگهداری شود.
اگر هم سایت و هم Backup روی یک حساب آلوده قرار داشته باشند، مهاجم ممکن است هر دو را تغییر دهد.
محدود کردن سطح دسترسی
تمام کاربران نباید Administrator باشند.
هر کاربر فقط دسترسی موردنیاز برای وظیفه خود را دریافت کند.
حذف افزونه و قالب بلااستفاده
غیرفعال کردن همیشه کافی نیست.
کدی که روی سرور باقی مانده است ممکن است همچنان ریسک ایجاد کند.
مانیتور کردن Search Console
Search Console فقط برای SEO نیست.
Google میتواند از طریق Security Issues درباره برخی مشکلات امنیتی شناساییشده هشدار دهد و حتی برای Issues جدید اعلان ارسال کند.
بررسی دورهای سایت با site:
هر چند وقت یکبار عبارت زیر را در گوگل جستجو کنید:
site:yourdomain.com
صفحاتی را که نمیشناسید بررسی کنید.
این کار ساده گاهی Spam Hackهایی را آشکار میکند که در ظاهر سایت دیده نمیشوند.
بررسی Logها
Access Log و Error Log میتوانند اطلاعات ارزشمندی درباره:
- درخواستهای مشکوک؛
- IPها؛
- URLهای هدف؛
- زمان حمله؛
- تلاشهای ورود
در اختیار مدیر سایت قرار دهند.
حتی Google در راهنمای مربوط به سایتهای هکشده بررسی Server Log برای فعالیتهای مشکوک و Loginهای ناموفق را پیشنهاد کرده است.
چکلیست سریع تشخیص هک سایت
اگر فکر میکنید سایت شما هک شده، موارد زیر را بهترتیب بررسی کنید:
- [ ] آیا سایت به دامنه دیگری Redirect میشود؟
- [ ] آیا Popup یا تبلیغ ناشناس وجود دارد؟
- [ ] آیا صفحهای منتشر شده که شما ایجاد نکردهاید؟
- [ ] آیا Title نتایج گوگل تغییر کرده است؟
- [ ] آیا URLهای عجیب در
site:domain.comدیده میشوند؟ - [ ] آیا Search Console هشدار Security Issues دارد؟
- [ ] آیا کاربر Administrator ناشناس وجود دارد؟
- [ ] آیا فایل جدید یا مشکوکی روی هاست ایجاد شده است؟
- [ ] آیا فایلهای اصلی بدون دلیل تغییر کردهاند؟
- [ ] آیا مصرف CPU به شکل غیرعادی بالا رفته است؟
- [ ] آیا ایمیل Spam از سرور ارسال میشود؟
- [ ] آیا کاربران درباره Redirect یا Malware گزارش دادهاند؟
- [ ] آیا Queryهای نامرتبط در Search Console دیده میشوند؟
- [ ] آیا تعداد صفحات ایندکسشده ناگهان زیاد شده است؟
- [ ] آیا مرورگر درباره Dangerous Site هشدار میدهد؟
وجود یک گزینه الزاماً هک را اثبات نمیکند؛ اما مشاهده چند مورد همزمان نیازمند بررسی دقیقتر است.
سوالات متداول درباره نشانههای هک شدن سایت
از کجا بفهمیم سایت وردپرسی هک شده است؟
وجود کاربران مدیر ناشناس، فایلهای تغییرکرده، صفحات Spam، Redirect، هشدار Google Search Console، تغییر نتایج گوگل و مشاهده Malware از مهمترین علائم هستند. برای تشخیص دقیق باید فایلها، دیتابیس، کاربران، Logها و سرویسهای مرتبط همزمان بررسی شوند.
آیا کند شدن سایت نشانه هک شدن است؟
ممکن است باشد، اما بهتنهایی نشانه کافی محسوب نمیشود. افزونه سنگین، مشکل دیتابیس، محدودیت منابع هاست و ترافیک زیاد نیز میتوانند سایت را کند کنند. کندی زمانی مشکوکتر است که با تغییر فایلها، مصرف غیرعادی CPU یا سایر علائم امنیتی همراه باشد.
چرا سایت هکشده در ظاهر سالم است؟
بسیاری از مهاجمان نمیخواهند سریع شناسایی شوند. Malware میتواند فقط برای کاربران خاص، موتورهای جستجو یا دستگاههای موبایل فعال شود. در بعضی حملات حتی محتوای متفاوتی به موتور جستجو و مدیر سایت نشان داده میشود.
آیا Search Console تمام هکهای سایت را شناسایی میکند؟
خیر. Search Console ابزار بسیار مفیدی است اما نبودن Security Issue به معنی تضمین سالم بودن سایت نیست. گوگل مشکلاتی را گزارش میکند که سیستمهای آن توانستهاند شناسایی کنند. بررسی فنی مستقل همچنان ضروری است.
چرا بعد از پاکسازی سایت دوباره هک میشود؟
معمولاً یکی از دلایل این است که فقط علائم ظاهری پاک شدهاند اما نقطه ورود یا Backdoor باقی مانده است. افزونه آسیبپذیر، رمز لو رفته، Web Shell یا حساب مدیر مخفی میتواند باعث آلودگی مجدد شود.
آیا Restore کردن بکاپ مشکل هک سایت را حل میکند؟
اگر Backup مربوط به قبل از نفوذ باشد میتواند در Recovery بسیار مفید باشد، اما مشکل اصلی باید پیدا و برطرف شود. اگر آسیبپذیری اولیه هنوز وجود داشته باشد، نسخه Restoreشده نیز دوباره قابل نفوذ خواهد بود.
هک شدن سایت چه تأثیری بر گوگل دارد؟
بسته به نوع حمله ممکن است صفحات Spam ایندکس شوند، کاربران با هشدار امنیتی مواجه شوند، ترافیک کاهش پیدا کند یا محتوای غیرمجاز از دامنه منتشر شود. پس از پاکسازی باید وضعیت Security Issues، Indexing و صفحات ناخواسته بررسی شود.
آیا داشتن SSL مانع هک شدن سایت میشود؟
خیر. HTTPS ارتباط میان مرورگر و سرور را رمزگذاری میکند، اما وجود SSL به معنی ایمن بودن کل نرمافزار سایت نیست. یک سایت HTTPS همچنان ممکن است از طریق افزونه آسیبپذیر، Password ضعیف یا سایر نقاط ضعف هک شود.
بعد از هک سایت اول رمزها را تغییر دهیم یا فایلها را پاک کنیم؟
ترتیب دقیق به نوع Incident بستگی دارد. در حملات جدی بهتر است ابتدا دسترسی مهاجم مهار، شواهد لازم حفظ، نقطه نفوذ شناسایی و محیط پاکسازی شود. سپس Credentialهای در معرض خطر تعویض شوند. تغییر رمز بدون حذف Backdoor ممکن است کافی نباشد.
جمعبندی
نشانههای هک شدن سایت همیشه واضح نیستند. گاهی مهاجم صفحه اصلی را تغییر میدهد و نفوذ بلافاصله مشخص میشود، اما در حملات پیچیدهتر ممکن است سایت برای ماهها در ظاهر عادی باقی بماند.
ریدایرکت کاربران، صفحات ناشناس در گوگل، تغییر Title، هشدار Security Issues، کاربران مدیر ناشناس، فایلهای مشکوک، مصرف غیرعادی منابع، Spam SEO و تغییرات غیرمنتظره دیتابیس از مهمترین مواردی هستند که باید بررسی شوند.
در مواجهه با سایت مشکوک، هدف نباید فقط حذف یک فایل آلوده باشد. یک پاکسازی اصولی باید سه سؤال را پاسخ دهد:
مهاجم چگونه وارد شده است؟
چه تغییراتی ایجاد کرده است؟
چگونه مطمئن شویم دوباره نمیتواند وارد شود؟
تا زمانی که پاسخ این سه سؤال مشخص نشده باشد، نمیتوان فقط با مشاهده ظاهر سالم سایت نتیجه گرفت که مشکل کاملاً برطرف شده است.
امنیت سایت یک اقدام یکباره نیست؛ مجموعهای از بهروزرسانی، مدیریت دسترسی، بکاپ، مانیتورینگ، بررسی Logها و واکنش سریع به رفتارهای غیرعادی است. هرچه علائم نفوذ زودتر شناسایی شوند، احتمال محدود کردن خسارت به اطلاعات، کاربران، اعتبار برند و سئوی سایت نیز بیشتر خواهد بود.